Vos risques, votre conformité, vos fournisseurs.Enfin dans la même console.
Governa AI remplace les tableurs, les relances par e-mail et les réunions de consolidation. Registre des risques, questionnaires NIS2, DORA, ISO 27001 et AI Act, évaluation des tiers, incidents et preuves : tout est relié, cloisonné par client et prêt pour le prochain audit.
175 exigences NIS2, DORA, ISO 27001 et AI Act, prêtes à évaluer
Un copilote IA qui interroge vos données sans jamais voir la base
Données cloisonnées par client, hébergées dans l’Union européenne
risk.luxgap.com/risk
Captures de l’application réelle · données fictives de démonstration
NIS2
DORA
ISO/IEC 27001:2022
AI Act
CyberFundamentals
RGPD · art. 32 et 33
Le constat
Trois questions qu’un auditeur, un régulateur ou votre direction peuvent poser demain matin.
01
Où en est notre conformité NIS2, exigence par exigence ?
02
Quels fournisseurs critiques n’ont pas été réévalués cette année ?
03
Qui a accepté ce risque, pour quelle raison, et jusqu’à quand ?
Quand la réponse dort dans des tableurs dispersés, il faut des jours pour la reconstituer. Dans Governa AI, elle tient en un écran, avec sa source.
La plateforme
Sept domaines, un seul référentiel de vérité.
Les registres sont reliés entre eux : ce qui est saisi à un endroit nourrit les indicateurs, les rapports et le copilote. Chaque client dispose de son propre espace, strictement cloisonné.
Cadrage
Savoir ce que vous protégez
Domaines, périmètres, actifs et acteurs : la carte de votre organisation, exportable en tableur.
Risques
Évaluer, traiter, décider
Registre coté probabilité × impact, campagnes ISO 27005 ou EBIOS RM, décisions de traitement justifiées et acceptations avec date de réexamen.
Tiers
Maîtriser vos fournisseurs
Notation pondérée par critère, historique des évaluations et alerte de concentration sur les prestataires critiques.
Conformité
Prouver, pas déclarer
Référentiels guidés, contrôles, audits, politiques, questionnaires de due diligence et centre de confiance.
Opérations
Réagir dans les délais
Incidents avec comptes à rebours de notification, constats, exceptions et calendrier des échéances.
Socle
Documenter et rendre compte
Registre des preuves, tableau de bord exécutif, brief de direction et rapports en PDF ou DOCX.
Utilisateurs
Donner le bon accès
Rôles, matrice de permissions par module et journal d’activité complet, exportable en CSV.
Huit écrans de l’application réelle, sur un jeu de données fictif.
Risques
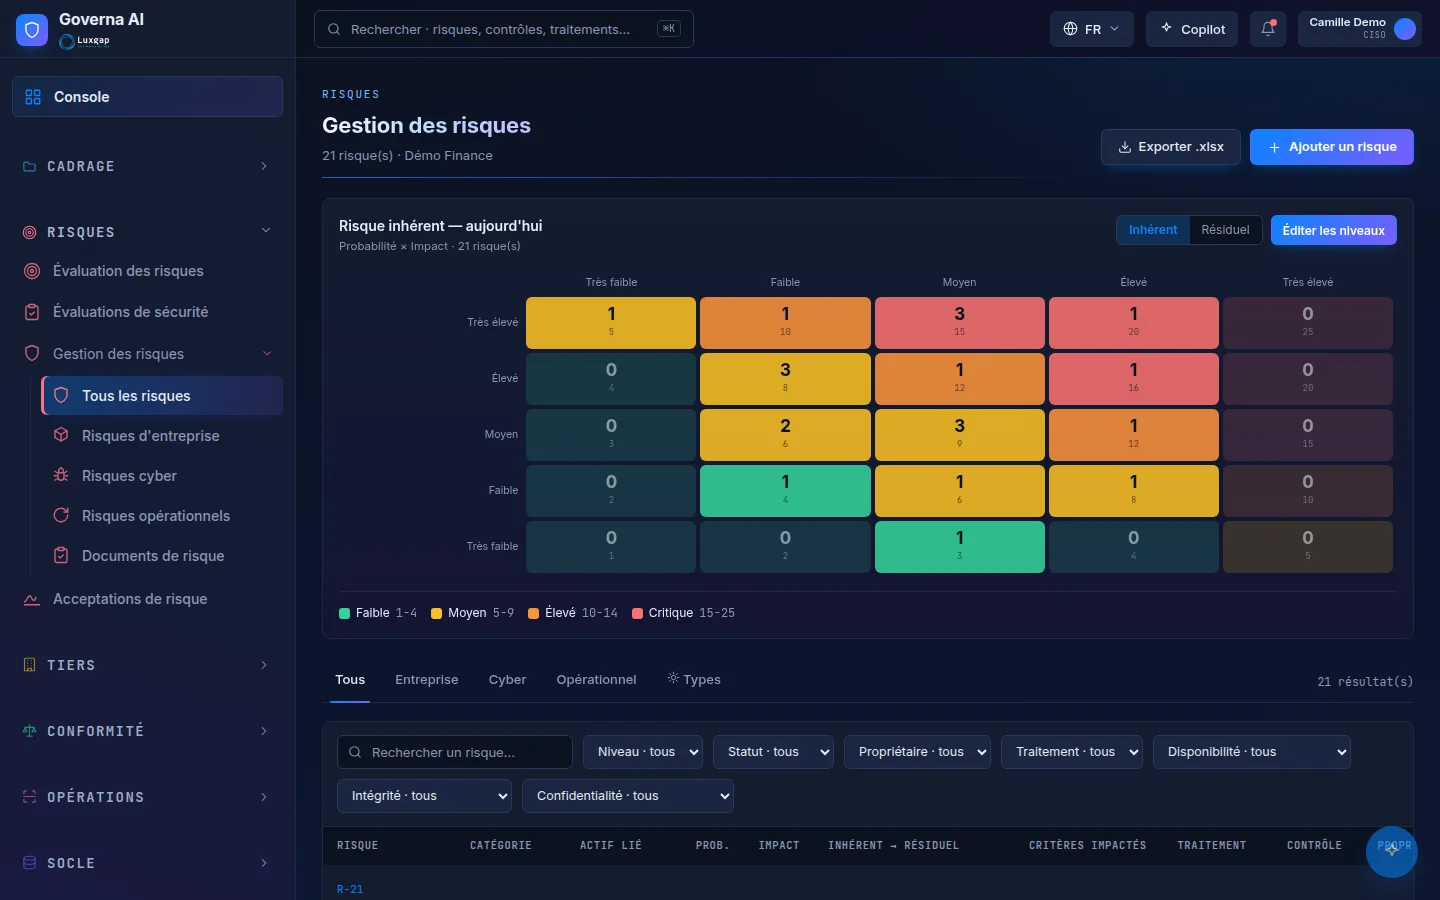
Un registre des risques vivant.
Heatmap inhérente et résiduelle : un clic sur une case filtre la liste.
Critères disponibilité, intégrité et confidentialité pour chaque risque (RGPD, art. 32).
Décision de traitement justifiée : porteur, échéance, réexamen.
Conformité
La conformité se calcule, elle ne se déclare pas.
Chaque exigence se décompose en trois ou quatre questions fermées.
Le statut (conforme, partiel, non conforme) découle des réponses.
Écarts, rapport et plan de remédiation tirés de vos réponses.
Évaluations
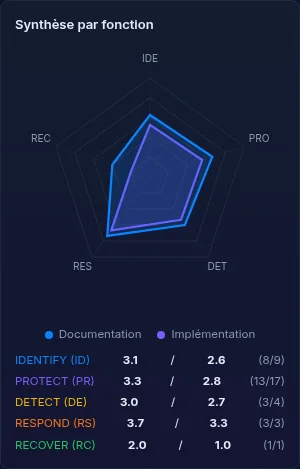
Une évaluation de sécurité notée de 1 à 5.
Documentation et implémentation notées séparément, exigence par exigence.
Radar par fonction : Identify, Protect, Detect, Respond, Recover.
Grille CyberFundamentals ou la vôtre, importée depuis un tableur.
Fournisseurs
Vos fournisseurs, notés et suivis.
Score pondéré par critère, avec l’historique daté des évaluations.
Réévaluations en retard signalées : score sous 70 ou contrat en renouvellement.
Concentration des prestataires critiques repérée, au sens de DORA (art. 28).
Due diligence
Les questionnaires de vos clients, sans repartir de zéro.
Importez le questionnaire reçu, en tableur, Word ou PDF.
Governa propose une réponse pour chaque question, avec sa source.
Vous relisez, validez, puis exportez au format d’origine.
Incidents
Chaque obligation de notification a son compte à rebours.
NIS2 : alerte précoce à l’ILR sous 24 heures.
RGPD : notification à la CNPD sous 72 heures.
DORA : incidents majeurs liés aux TIC notifiés à la CSSF.
Analyses
Des tendances, pas seulement une photo.
Évolution des risques par niveau sur trois, six ou douze mois.
Vélocité de remédiation : créés contre clôturés.
Exports PDF et DOCX pour le comité de direction.
Confiance
Un indice de confiance que votre direction comprend.
Un indice sur 100, décomposé en six composantes pondérées.
Points forts défendables et fragilités à consolider avant une due diligence.
Actions classées par gain de score, dossier de confiance en PDF ou en Word.
Référentiels
175 exigences prêtes à évaluer, dès le premier jour.
Les référentiels sont chargés par LuxGap dans le moteur d’évaluation. Vous répondez à des questions fermées ; Governa calcule le statut, les écarts et la couverture.
93ISO/IEC 27001:2022Annexe A · mesures de sécurité · 93 exigences
25ISO/IEC 27001SMSI · chapitres 4 à 10 · 25 exigences
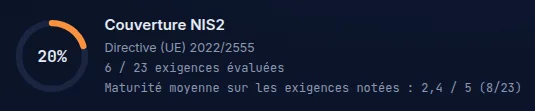
23NIS2Directive (UE) 2022/2555 · 23 exigences
16DORARèglement (UE) 2022/2554 · 16 exigences
18AI ActRèglement (UE) 2024/1689 · 18 exigences
Comment le statut est calculé
NIS2 · art. 20 Les membres de l’organe de direction suivent une formation à la cybersécurité.
Les membres de la direction ont-ils suivi une formation ?OuiEn partieNon
Une formation analogue est-elle proposée aux employés ?OuiEn partieNon
Les participations sont-elles tracées ?OuiEn partieNon
Statut calculéPartiel
Tout est « Oui » : conforme. Tout est « Non » : non conforme. Sinon : partiel.
Copilot IA
Posez la question. La réponse vient de vos données, et de nulle part ailleurs.
Le copilote de Governa n’a aucun accès à la base. Il dispose d’outils serveur en lecture seule, limités au client actif : il les appelle, lit leurs résultats et vous répond avec des liens vers les objets concernés.
Votre question« Quels sont mes risques critiques non clos ? »
Le copiloteModèle d’IA opéré par LuxGap.
Sept outils serveurLecture seule, client imposé par le serveur.
La réponseObjets cliquables et actions proposées.
Les garde-fous
Aucun accès direct à la base : seulement des outils serveur en lecture seule.
Le client actif est fixé par le serveur, jamais par le contenu de la question.
Quatre tours et six appels d’outils au plus par question.
Sans fournisseur d’IA, un moteur de calcul local prend le relais.
Un journal technique sans le contenu des échanges.
Sécurité
Conçue pour les données que vous ne confiez à personne.
Governa AI applique à ses propres données le niveau d’exigence que LuxGap applique dans ses mandats de CISO externe.
Cloisonnement par client
Chaque registre est rattaché à un client et toute lecture passe par un accès cloisonné. Un test automatique le vérifie à chaque livraison.
Rôles et matrice de permissions
Admin, CISO, utilisateur et vos propres rôles : neuf modules, quatre niveaux, appliqués côté serveur.
Rien ne s’écrit sans droit accordé
Un utilisateur consulte. Il ne modifie un module que si son CISO le lui accorde explicitement.
Journal d’activité complet
Chaque écriture est tracée avec l’avant et l’après, comme les connexions et les téléchargements. Export CSV.
Surveillée par le SOC LuxGap
Les événements de sécurité sont collectés par le SIEM de LuxGap et conservés six mois.
Protections de base, partout
Blocage après cinq échecs de connexion, jeton anti-CSRF sur chaque action, en-têtes de sécurité.
Qui est derrière
Un groupe luxembourgeois, trois métiers.
Sécurité, protection des données et conformité. Édite et opère Governa AI.
Infrastructure et exploitation des serveurs.
Développement des logiciels de la plateforme.
Hébergement européenApplication et données hébergées dans l’Union européenne.
Autorités luxembourgeoisesÉchéances de notification alignées sur l’ILR, la CNPD et la CSSF.
Accompagnement humainLes CISO et DPO externes de LuxGap peuvent piloter la plateforme avec vous.
Mise en service
Quatre étapes, accompagnées par LuxGap.
1
Cadrage
Vos domaines, vos périmètres, vos actifs et le référentiel prioritaire.
2
Paramétrage
Rôles, matrice de permissions, échelles de probabilité et d’impact.
3
Reprise
Import de vos politiques, de vos évaluations et des questionnaires reçus.
4
Accompagnement
Prise en main par vos équipes, avec l’appui du CISO externe LuxGap si vous le souhaitez.
FAQ
Questions fréquentes.
Pour toute autre question, la démonstration est le bon moment pour en parler.
Pour les CISO, DPO et responsables conformité d’organisations soumises à NIS2, à DORA ou engagées dans une démarche ISO 27001, et pour les équipes LuxGap qui les accompagnent. Chaque organisation dispose de son propre espace, strictement cloisonné.
Quels référentiels sont disponibles ?
ISO/IEC 27001:2022 (Annexe A et SMSI), NIS2, DORA et l’AI Act, soit 175 exigences, ainsi que les évaluations de sécurité notées de type CyberFundamentals. Le moteur est piloté par les données : ajouter un référentiel revient à charger son contenu.
L’IA voit-elle nos données ?
Le copilote n’accède jamais à la base. Il appelle des outils serveur en lecture seule, limités au client actif, et ne reçoit que leurs résultats. Sans fournisseur d’IA, les réponses sont calculées localement.
Où sont hébergées nos données ?
Dans l’Union européenne, sur l’infrastructure exploitée par LuxOps pour le groupe LuxGap. Les données de chaque client sont cloisonnées et chaque action est journalisée.
Pouvons-nous récupérer nos données ?
Oui : registres en XLSX, journal d’activité en CSV, rapports et dossiers en DOCX ou en PDF.
L’interface existe-t-elle en anglais ?
Oui, l’interface est disponible en français et en anglais. Le copilote répond aujourd’hui en français.
Comment démarrer ?
Demandez une démonstration : nous parcourons ensemble vos risques, votre référentiel prioritaire et vos fournisseurs critiques, puis nous ouvrons votre espace.
Voyez Governa AI sur vos propres enjeux.
Une démonstration de la plateforme, un échange sur vos obligations et une proposition adaptée à votre organisation.